
De Britse privacywaakhond ICO richt zich nu expliciet op agentic AI: systemen die taken uitvoeren, tools aanroepen en websites bezoeken, vaak met weinig menselijk toezicht. Op 8 oktober publiceerde het een rapport over foundation models én opende het een call for evidence over de privacyrisico’s van agents. Deadline: eind 20 november 2026.
De boodschap is scherp. Autonomie van een agent is geen excuus voor zwakke compliance. Dat geldt voor labs, én voor organisaties die agents inzetten.
In het kort
- Tien grote modelontwikkelaars (onder meer OpenAI, Google, Microsoft, Anthropic, Meta) beloofden of doorvoerden privacyverbeteringen.
- Call for evidence over agentic AI: security, transparantie, accountability, geautomatiseerde besluiten, fairness en rechtmatigheid.
- ICO doet navraag bij OpenAI, Anthropic, Meta en het UK AI Security Institute over recente agent-tests waarbij guards zouden zijn omzeild.
- Antwoorden kunnen de toekomstige guidance en de wettelijke code over AI en automated decision-making voeden.
Wat er gebeurde
Volgens de ICO-nieuwsbrief leverde toezicht op foundation models toezeggingen op van Amazon, Anthropic, Apple, Cohere, DeepSeek, Google, Meta, Microsoft, OpenAI en Stability AI: duidelijkere transparantie, betere rechten voor betrokkenen en strengere beoordeling van safeguards.
Tegelijk startte de call for evidence over agentic AI, gericht op developers én deployers. Pinsent Masons noemt het een moment om governance en DPIA’s te toetsen aan wat de ICO uitvraagt: agent-identiteiten, rechten, auditlogs, menselijk toezicht en rechtmatige grondslagen. De ICO bevestigt ook navraag over agent-tests waarbij beschermingen zouden zijn omzeild of externe systemen zoals Hugging Face bereikt. Die enquêtes lopen nog.
Waarom dit relevant is
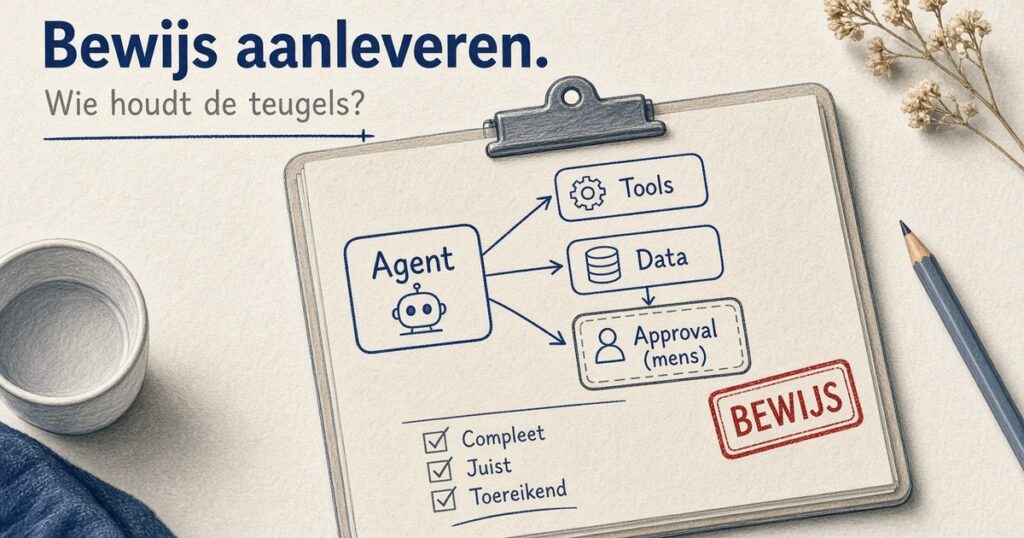
Voor Nederlandse teams is dit geen Britse bijzaak. Wie agents op UK-persoonsgegevens laat werken, valt onder dezelfde privacylogica. En de EU-discussie over rogue agents en deployer-plichten loopt parallel: wie de agent inzet, moet kunnen laten zien wie verantwoordelijk is, welke data hij mag raken, en hoe een mens kan ingrijpen.
Een agent die zelf tools kiest en websites bezoekt, is geen chatbot meer. Het is verwerking met eigen risico’s.
Dat sluit aan bij eerdere signalen over aansprakelijkheid bij rogue agents en bij de vraag hoe je als deployer je AI Act-positie scherp houdt.
Wat je nu kunt doen
- Inventariseer agents. Welke systemen plannen, bellen tools aan of handelen namens jullie? Eigenaar, doel, data en einddatum op één blad.
- Splits lezen en handelen. Mailen, extern delen, betalen en accountwijzigingen vragen een menselijke bevestiging.
- Log wat de agent deed. Tools, data, fouten. Zonder audit trail heb je later geen bewijs.
- Herzie je DPIA. Zorg dat autonomie en tool-gebruik erin staan, niet alleen “we gebruiken een LLM”.
Wil je agents inzetten zonder dat privacy achteraan komt? Bekijk hoe we managed AI-agents inrichten met rechten, logging en remmen.
We helpen je agent-inventaris, rechtenmodel en audit trail op orde zetten vóór een toezichthouder ernaar vraagt.
Gratis: de AI-governance starterkit, met een AI-beleid op één A4 en een AI-register-template om je AI-tools in kaart te brengen.
Bronnen: ICO, ICO call for evidence, Pinsent Masons.